Un avviso improvviso, pubblicità che compaiono anche fuori dal browser o un telefono diventato lento possono far pensare subito a un virus Android. In realtà i problemi possono dipendere da malware, app invasive, phishing o semplici malfunzionamenti. Qui chiarisco come riconoscere una possibile infezione, cosa fare senza peggiorare la situazione e come proteggere dati, account e pagamenti.
Le indicazioni più importanti per proteggere il tuo smartphone
- Non ignorare pubblicità persistenti, app sconosciute e richieste anomale di autorizzazioni.
- Google Play Protect controlla automaticamente le applicazioni e può bloccare quelle dannose.
- Disinstalla l’app sospetta dalla modalità provvisoria se normalmente non riesci a rimuoverla.
- Cambia le password usando un dispositivo sicuro se hai inserito credenziali durante un episodio sospetto.
- Il ripristino di fabbrica è l’ultima soluzione, ma può essere necessario quando il malware ritorna.
Un virus Android non è sempre un vero virus
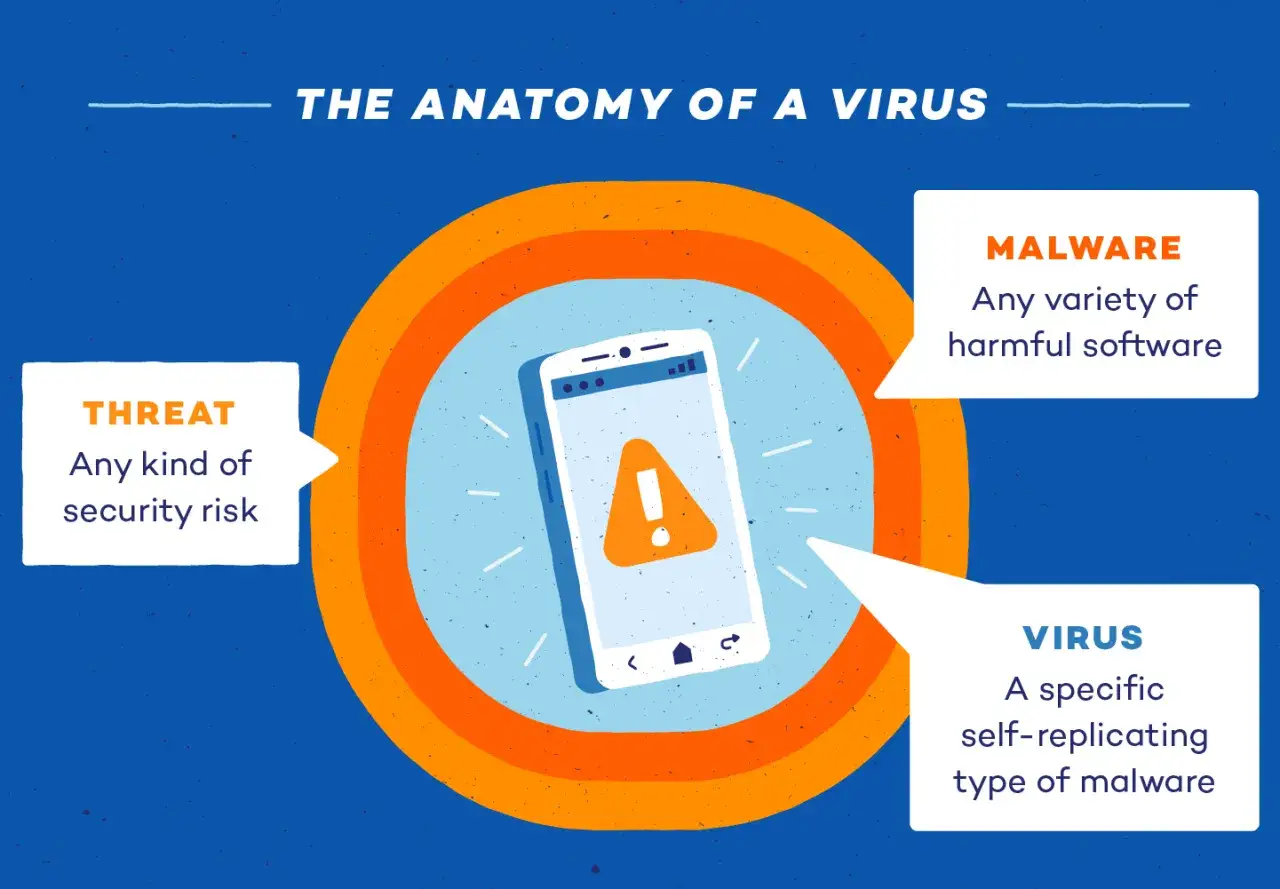
Nel linguaggio comune si parla di virus, ma su uno smartphone Android il problema è spesso un malware, cioè un software progettato per danneggiare il dispositivo, rubare informazioni o spingere l’utente a compiere un’azione rischiosa. Può arrivare sotto forma di trojan bancario, spyware, adware, ransomware o applicazione apparentemente utile.
La differenza non è solo terminologica. Un trojan può sembrare un’app per consegne o assistenza clienti, mentre in realtà legge gli SMS e prova a intercettare i codici di accesso. Lo spyware osserva attività e conversazioni, l’adware mostra pubblicità aggressive e il ransomware può bloccare i file chiedendo un pagamento.
Secondo il CERT-AgID, nel 2025 le campagne malware rivolte ai dispositivi mobili Android sono aumentate di circa il 55% rispetto all’anno precedente. Il dato non significa che ogni telefono sia infetto, ma conferma che messaggi falsi, APK contraffatti e applicazioni malevole sono un rischio concreto anche in Italia.
Come capire se il telefono è davvero infetto
Un singolo sintomo non basta per diagnosticare un’infezione. Una batteria vecchia, poca memoria o un’app mal progettata possono produrre gli stessi effetti. Io considero più significativo il fatto che diversi segnali compaiano insieme, soprattutto dopo l’installazione di un’app o l’apertura di un link ricevuto via SMS.
| Segnale | Possibile causa | Controllo utile |
|---|---|---|
| Pubblicità anche nella schermata principale | Adware o app con permessi invasivi | Controlla le app installate di recente e il permesso “Mostra sopra altre app” |
| Batteria e traffico dati consumati rapidamente | Processo in background, sincronizzazione anomala o malware | Apri la sezione batteria e verifica quale app consuma di più |
| App sconosciute o icone che ricompaiono | Installazione indesiderata o app con privilegi elevati | Controlla amministratori del dispositivo e servizi di accessibilità |
| Messaggi inviati senza autorizzazione | Spyware, abuso degli SMS o account compromesso | Controlla SMS, chiamate, cronologia dell’account e fattura telefonica |
| Avvisi urgenti su virus rilevati dal browser | Quasi sempre una truffa pubblicitaria | Chiudi la pagina senza installare nulla e cancella i dati del browser |
Il rallentamento da solo non prova nulla. Se però il dispositivo apre pagine da sé, modifica la home, impedisce l’accesso alle impostazioni o mostra richieste di pagamento insolite, conviene agire subito e trattare il caso come potenziale compromissione.
Da dove entrano le app dannose
Il canale più rischioso è spesso l’installazione manuale di un file APK scaricato da un sito, da un forum o da un link ricevuto in chat. Android permette il cosiddetto sideloading, cioè l’installazione da fonti diverse dal Play Store, ma questa libertà richiede molta più attenzione.
Le truffe più efficaci sfruttano situazioni quotidiane. Un SMS può imitare una consegna, una banca o l’Agenzia delle Entrate; una pagina web può proporre un aggiornamento urgente; un’app può promettere di recuperare foto cancellate o aumentare la velocità del telefono. Il punto critico arriva quando chiede permessi non coerenti con la sua funzione.
Le autorizzazioni che meritano più attenzione
- Accessibilità, perché può consentire di leggere lo schermo e simulare tocchi.
- Amministratore del dispositivo, che può ostacolare la disinstallazione.
- SMS e notifiche, spesso sfruttati per intercettare codici o conferme.
- Microfono, fotocamera e posizione, da concedere solo quando indispensabili.
- Mostra sopra altre app, utile per creare schermate di login contraffatte.
Un’app torcia che chiede accesso agli SMS o un lettore PDF che pretende l’accessibilità sono esempi poco convincenti. Non significa che ogni richiesta insolita nasconda malware, ma io uso una regola semplice: se il permesso non serve alla funzione dichiarata, lo nego.
Come rimuovere il malware senza perdere subito i dati
La prima cosa da fare è evitare di interagire con popup, telefonate o messaggi che promettono una pulizia immediata. Non installare il presunto antivirus consigliato da una pagina web e non inserire dati bancari per “sbloccare” il telefono. Se compaiono movimenti sospetti, disattiva Wi-Fi e dati mobili e passa a un dispositivo sicuro per contattare la banca.
Leggi anche: Touch screen iPhone non funziona in parte? Cause e soluzioni
La procedura consigliata
- Esegui una scansione aprendo Google Play Store, toccando l’immagine del profilo e selezionando la funzione Play Protect. Il servizio controlla le app installate e può segnalare o rimuovere quelle dannose.
- Controlla le app recenti dalle impostazioni del telefono. Disinstalla quelle che non riconosci o che hai installato poco prima dell’inizio dei problemi.
- Revoca i permessi speciali verificando accessibilità, amministratori del dispositivo, installazione da fonti sconosciute e visualizzazione sopra altre app.
- Avvia la modalità provvisoria se l’app blocca la disinstallazione. In questa modalità vengono caricati solo i componenti essenziali, rendendo più facile eliminare il software problematico.
- Aggiorna Android e le applicazioni. Le patch correggono vulnerabilità che possono essere sfruttate anche senza sintomi evidenti.
- Cambia le password dell’email, dell’account Google, dei social e dell’home banking da un dispositivo affidabile. Attiva anche l’autenticazione a due fattori.
I nomi dei menu cambiano tra Samsung, Xiaomi, Motorola, Oppo e altri produttori. Se non trovi una voce, usa la ricerca interna delle impostazioni digitando “amministratore”, “accessibilità” o “app sconosciute”. La protezione integrata è utile, ma non sostituisce il buon senso: nessun controllo automatico può garantire di riconoscere ogni minaccia appena comparsa.
Quando il ripristino di fabbrica è la scelta giusta
Il ripristino cancella applicazioni, account, impostazioni e dati presenti nella memoria interna. Non va usato al primo rallentamento, però diventa ragionevole quando l’app sospetta si reinstalla, il telefono continua a comportarsi in modo anomalo o non riesci a rimuovere privilegi dannosi.
Prima di procedere, salva solo foto, documenti e contatti verificati. Evita di ripristinare automaticamente tutte le applicazioni e non conservare vecchi APK, perché potresti reintrodurre il problema. Dopo la cancellazione, aggiorna il sistema, reinstalla le app dal Play Store e concedi i permessi uno alla volta.
Se il dispositivo è stato sottoposto a root, usa firmware modificati o mostra malfunzionamenti anche dopo il reset, la questione può riguardare il sistema o l’hardware. In quel caso una verifica tecnica è più sicura di una lunga serie di tentativi casuali. Un laboratorio può controllare il software, fare un backup selettivo e valutare se il telefono è ancora affidabile per operazioni bancarie.
Come proteggere privacy, account e pagamenti
La sicurezza non dipende soltanto dall’antivirus. Il danno più serio spesso non è il rallentamento del telefono, ma il furto di una password, di un codice OTP o di una sessione già aperta. Per questo, dopo un sospetto concreto, controllo l’elenco dei dispositivi collegati all’account Google e chiudo le sessioni che non riconosco.
- Mantieni attivo Google Play Protect e installa gli aggiornamenti appena disponibili.
- Scarica le app da fonti affidabili e verifica sviluppatore, recensioni recenti e numero di download.
- Disattiva l’installazione da fonti sconosciute quando non ti serve.
- Usa un PIN robusto, il blocco automatico e la biometria, senza condividere il codice principale.
- Controlla regolarmente i permessi e revoca quelli che un’app non utilizza più.
- Evita di fare banking su reti Wi-Fi pubbliche non protette e non seguire link urgenti ricevuti via SMS.
Un’app antivirus aggiuntiva può avere senso per chi installa software da molte fonti o gestisce dispositivi di lavoro, ma per l’uso quotidiano non ne installerei tre o quattro insieme. Più applicazioni di sicurezza possono consumare batteria, generare avvisi contraddittori e creare una falsa sensazione di protezione. Play Protect, aggiornamenti e controllo dei permessi fanno già una differenza concreta per la maggior parte delle persone.
Se hai inserito credenziali in una schermata sospetta, considera l’account compromesso anche quando il telefono sembra tornato normale. Cambia la password, chiudi le sessioni attive, controlla gli addebiti e avvisa immediatamente la banca in presenza di operazioni non autorizzate.
La regola pratica per evitare che il problema ritorni
Il modo più efficace per ridurre il rischio è rallentare proprio nel momento in cui una richiesta sembra urgente. Un aggiornamento non dovrebbe arrivare da un link casuale, una banca non chiede normalmente il codice completo tramite una pagina improvvisata e un’app che pretende accessibilità senza motivo merita di essere rifiutata.
Quando il comportamento anomalo è lieve, parti da Play Protect, app recenti, permessi e aggiornamenti. Quando sono coinvolti password, pagamenti o accessi amministrativi, passa subito alla protezione degli account e valuta un controllo tecnico. Questa sequenza evita sia il panico davanti a un semplice popup sia la sottovalutazione di un’infezione reale.